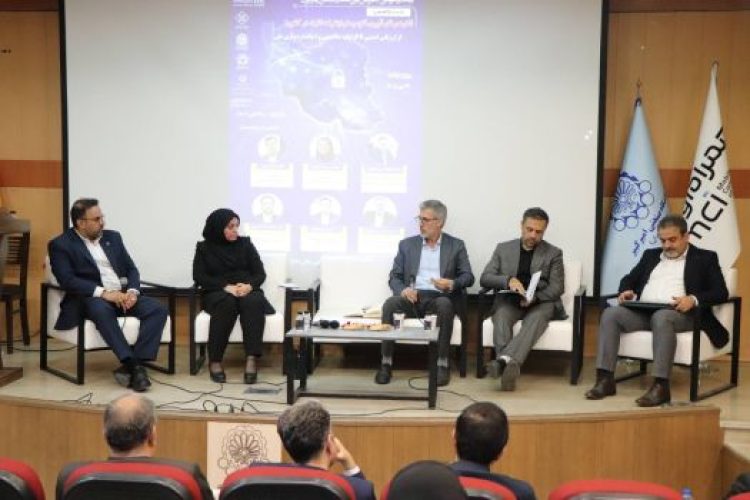
پژوهشگاه ارتباطات و فناوری اطلاعات در جریان بیست و سومین کنفرانس بینالمللی انجمن رمز ایران میزبان نشست تخصصی مهمی بود که در آن ابعاد گوناگون امنیتی، حاکمیتی و صنعتی اکوسیستم اینترنت اشیا با حضور مدیران ارشد سایبری، پدافندی و نمایندگان بخش خصوصی زیر ذرهبین رفت تا با همافزایی نهادهای متولی، خلأهای قانونی و الزامات استانداردسازی این حوزه حیاتی برطرف شود.
به گزارش عصر ارتباط، بیست و سومین کنفرانس بینالمللی انجمن رمز ایران میزبان نشست تخصصی «امنیت و تابآوری اکوسیستم اینترنت اشیا کشور (از ارزیابی امنیتی تا الزامات حاکمیتی و استانداردسازی ملی)» بود؛ رویدادی که با حضور دکتر محمدحسین شیخی رئیس پژوهشگاه ارتباطات و فناوری اطلاعات، مهندس زهرا آخوندداد معاون امنیت فناوریهای سایبری مرکز افتا، دکتر علی گرجی دستیار ویژه سازمان پدافند غیرعامل کشور، دکتر محمدرضا کشاورزی رئیس مرکز تحقیق و توسعه همراه اول و دکتر سیدمجتبی میرجعفری رئیس کمیسیون اینترنت اشیا سازمان نظام صنفی رایانهای کشور برگزار شد و در آن ابعاد گوناگون حاکمیتی، فنی، اقتصادی و پدافندی این فناوری مورد تحلیل قرار گرفت.
هشدار نسبت به ترافیک رمزنگارینشده و ضرورت جبران خلأهای قانونی
مهندس زهرا آخودداد، معاون امنیت فناوریهای سایبری مرکز افتا، با اشاره به پیشبینی روند تصاعدی اتصال بیش از سی میلیارد دستگاه متصل در سطح جهان تا سالهای آتی، تحول بنیادین حاصل از تبادل دادههای حاصل از این ادوات و پیامدهای امنیتی بالقوه آن بر فضای سایبری را مورد توجه قرار داد.
وی با ابراز نگرانی نسبت به ضعف رمزنگاری در ترافیک بخش عمدهای از تجهیزات پردازش داده بهواسطه ماهیت سبک بودن این دستگاهها، از بازنویسی و نهاییسازی پروتکلهای حفاظتی با همکاری پژوهشگاهها و ارتقای شمار آزمایشگاههای ارزیابی امنیتی به عنوان گامهای مرکز افتا یاد کرد و مدیریت هویت، امنیت شبکه و سختافزار را سه مؤلفه محوری و آسیبپذیر در معماری فعلی اینترنت اشیا برشمرد.
معاون امنیت فناوریهای سایبری مرکز افتا در پایان با تأکید بر اهمیت همراهی بخش خصوصی و نهادهای تنظیمگر بخشی، بر پیگیری جدی این مرکز جهت توسعه آزمایشگاههای تخصصی طی ماههای پیشرو و لزوم اعمال نظارتهای سختگیرانه در مرحله پیادهسازی و اجرا تأکید کرد.
تدوین نظامنامه جامع و الزامآور برای امنیت اکوسیستم اینترنت اشیا
در ادامه این نشست، دکتر علی گرجی، دستیار ویژه سازمان پدافند غیرعامل کشور، با تاکید بر جایگاه قانونی این نهاد به عنوان مرجع دفاع غیرنظامی و سیاستگذار حوزههای دفاع سایبری مبتنی بر مصوبات مجلس شورای اسلامی، رفع چالشهای اکوسیستم اینترنت اشیا را در گرو پیوند منسجم میان آزمایشگاهها، تدوین استانداردها و تنظیم مقررات دانست.
وی استانداردهای بینالمللی نظیر ایزو و چارچوبهای گزارشدهی وقایع را الگوهایی پایه خواند و گفت: این بخش نیازمند بومیسازی متناسب با ملاحظات حاکمیتی کشور هستند و نقشه راه سازمان را در سه گام اساسی شامل بازنگری و بهروزرسانی اسناد بالادستی، ابلاغ الزامات پایه امنیتی توسط متولیان ارتباطی و در نهایت ایجاد سازوکار الزامآور قانونی تعریف کرد.
دستیار ویژه سازمان پدافند غیرعامل با اشاره به موفقیت اجرای این مدل در حوزههای سامانههای کنترل صنعتی و پدافند سایبری، از پیگیری تدوین نظامنامه جامع امنیت اینترنت اشیا ظرف کمتر از شش ماه خبر داد و تصریح کرد: این سند راهبردی پس از تصویب در کمیته دائمی پدافند غیرعامل به عنوان عالیترین مرجع قانونی برای اجرا به تمام دستگاهها و بازیگران اکوسیستم ابلاغ خواهد شد تا تولیدکنندگان و آزمایشگاههای ارزیابی بر مبنای معیارهایی مشخص و قابل استناد اقدام به فعالیت کنند.
بازآفرینی نقش اپراتورها در قالب تکو و امنیت در مرحله طراحی معماری
دکتر محمدرضا کشاورزی، رئیس مرکز تحقیق و توسعه همراه اول، در پاسخ به این مباحث، اینترنت اشیا را فراتر از صرفاً یک اتصال ساده و رویکردی نوین برای مدیریت داراییها، بهرهبرداری و ارتقای کیفیت سرویس در کسبوکارها توصیف کرد.
وی با اشاره به ورود اپراتورهای بزرگ جهانی نظیر وودافون، تلفنیکا، AT&T و اورنج به زنجیره ارزش اینترنت اشیا، تصریح کرد: همراه اول نیز از حدود یک سال و نیم گذشته با تغییر استراتژی از مدل سنتی ارتباطی به حوزه «تکو» (TechCo)، خطوط کسبوکاری جدیدی را در حوزههای کشاورزی هوشمند، ساختمان هوشمند و دادههای هوشمند راهاندازی کرده است.
رئیس مرکز تحقیق و توسعه همراه اول افزود: این اپراتور علاوه بر بومیسازی تجهیزات و پلتفرمهای نرمافزاری اینترنت اشیا نظیر قفلهای هوشمند کانتینری و مودمهای نسل پنج، بیش از ۱۵ محصول سختافزاری و نرمافزاری را به مرحله تجاریسازی رسانده و از سوی دیگر، از فناوریهای اینترنت اشیا برای پایش مصرف انرژی و صیانت از منابع زیرساختی خود نظیر باتریهای موجود در بیش از ۳۲ هزار سایت مخابراتی بهره گرفته است.
کشاورزی در عین حال بر ضرورت لحاظ شدن امنیت از مرحله معماری کسبوکار و شفافسازی استانداردهای ملی تاکید کرد: تا فعالان این حوزه با موانع ساختاری و بوروکراتیک در فرآیند دریافت تاییدیه و گواهینامهها مواجه نشوند.
پیوند امنیت و تابآوری در بحران با محوریت منافع بخش خصوصی
در ادامه این نشست، دکتر سیدمجتبی میرجعفری، رئیس کمیسیون اینترنت اشیا سازمان نظام صنفی رایانهای (نصر) کشور نیز در تبیین ابعاد اکوسیستم اینترنت اشیا، امنیت را تنها یکی از ارکان چهارگانه این حوزه برشمرد و سه رکن دیگر یعنی تابآوری، اقتصاد و حکمرانی را به همان میزان حیاتی دانست.
وی با اشاره به آسیبپذیری شدید کسبوکارها در شرایط بحران و جنگ، تصریح کرد: داشتن تجهیزات صددرصد امن بدون پیشبینی سناریوهای تابآوری و تداوم خدمات در شرایط اضطراری کارایی نخواهد داشت.
میرجعفری با انتقاد از تدوین مقررات و استانداردهای پشت درهای بسته بدون مشارکت واقعی بخش خصوصی و نادیده گرفتن توجیه اقتصادی طرحها، یادآور شد که از زمان تدوین الزامات حاکمیتی اینترنت اشیا در سال ۱۳۹۷ تا کنون پیشرفت چشمگیری حاصل نشده است. وی حکمرانی مطلوب در این حوزه را نیازمند همافزایی واقعی نهادهای متولی از جمله وزارت صمت، وزارت ارتباطات، سازمان پدافند غیرعامل، مرکز راهبردی افتا و بخش خصوصی دانست و بر ضرورت تعیین اولویتهای استراتژیک، چابکسازی نظام رگولاتوری و طراحی نقشه راه جامع برای هماهنگی میان استانداردسازی، آزمایشگاهها و توسعه بازارهای تجاری تاکید کرد.