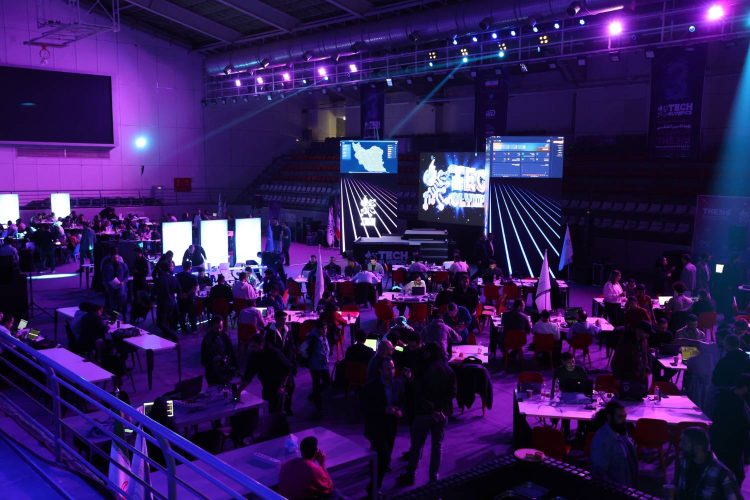
سه روز رقابت متخصصان و هکرهای کلاهسفید در المپیک امنیت سایبری در رقابتهای فتح پرچم برق آسا، فتح پرچم سخت افزاری، فتح پرچم فناوری عملیاتی و باگبانتی به پایان رسید.
به گزارش عصر ارتباط، سومین و آخرین روز مسابقات المپیک امنیت سایبری به راهبری مرکز فرماندهی عملیات امنیت سایبری مرکز ملی فضای مجازی، میزبانی پارک علم و فناوری پردیس و مشارکت معاونت علمی و فناوری ریاست جمهوری، با برگزاری رقابتهای Pwny Racing (فتح پرچم برق آسا) و ادامه فعالیت هکرهای کلاهسفید در بخش Bug Bounty همراه بود.
در روز پایانی این رویداد، رقابتهای فتح پرچم برق آسا با محوریت هک سرعتی در شش نوبت یکساعته برگزار و سه تیم برتر مشخص شدند.
این بخش از مسابقات، فرصتی برای سنجش سرعت عمل، مهارت فنی و توانمندی شرکتکنندگان در مواجهه با چالشهای تخصصی امنیت سایبری فراهم کرد.
همچنین رقابتهای Bug Bounty که از روز نخست آغاز شده بود، در سومین روز نیز ادامه یافت و ۱۰۰ هکر کلاه سفید در قالب ۳۵ تیم با ارزیابی سامانههای سازمانها و مجموعههای مختلف، آسیبپذیریهای امنیتی را شناسایی و گزارش کردند.
بر اساس آخرین آمار اعلامشده، مجموع جوایز کسبشده توسط هانترهای این بخش به بیش از ۲.۵ میلیارد تومان از ارگان های مختلف در صنایع رسید و در جریان دومین روز مسابقات نیز بیش از ۱۰ آسیبپذیری در بخش Bug Bounty شناسایی شده بود.
از دیگر بخشهای این رویداد، رقابتهای Hardware CTF و OT CTF بود. بخش رقابتهای سختافزاری با حضور ۱۵ تیم و طراحی چالشهای تخصصی در حوزه بردهای سختافزاری و رقابتهای امنیت سایبری صنعتی (OT CTF) نیز با حضور بیش از هفت تیم از سراسر کشور برگزار شد.
** در روز اول مسابقات چه گذشت؟
روز نخست مسابقات المپیک امنیت سایبری که با راهبری مرکز فرماندهی عملیات امنیت سایبری مرکز ملی فضای مجازی و به میزبانی پارک علم و فناوری پردیس، با رقابت 15 تیم در Hardware CTF و رقابت 100 هکر در قالب 35 تیم در Bug Bounty برگزار شد.
در رقابت Hardware CTF اهداف در حوزه برد سخت افزاری و چالشهای مرتبط با آن طراحی شده که تیم ها به تفکیک این چالش ها را فتح کرده و کسب امتیاز کردند.
همچنین در رقابت Bug Bounty بیش از 12 سازمان با حدود 20 هدف، سامانه های خود را در اختیار هکرهای کلاه سفید قرار دادند تا مورد ارزیابی قرار گرفته و علاوه بر شناسایی راه های نفوذ، راهکارهای امن سازی آنها ارایه شود.
در پایان اولین روز از این دوره از رقابت ها، امتیازبندی انجام شده و در نهایت در آخرین روز جداول امتیازبندی کامل شده و تیم های برتر معرفی شدند.
باگ بانتی ( Bug Bounty ) یا مسابقات کشف باگ، مسابقاتی هستند که در آن یک وبسایت، برنامه و حتی سخت افزار از طرف سازمان یا توسعهدهنده آنها، برای کشف باگهای امنیتی و راه های نفوذ، در اختیار هکرها قرار گرفت.
در مسابقات CTF Hardware نیز متخصصان امنیتی بهجای حمله به سامانههای واقعی، در محیطی کنترلشده آسیبپذیریها را کشف و «پرچم» را تصاحب کردند.
** در روز دوم مسابقات چه گذشت؟
در دومین روز از مسابقات المپیک امنیت سایبری به راهبری مرکز فرماندهی عملیات امنیت سایبری، تیمهای شرکتکننده در بخش هارد CTF رقابت نزدیکی را تجربه کردند؛ بهطوریکه فاصله امتیازی سه تیم برتر بسیار اندک بود.
همچنین در بخش باگبانتی این رویداد، بیش از ۱۰ آسیبپذیری شناسایی و گزارش شد و در همین راستا، بیش از ۷۰۷ میلیون تومان پاداش برای هانترهای شرکتکننده در این بخش در نظر گرفته شد.
در بخش سوم این رویداد، یعنی OT CTF یا رقابتهای امنیت سایبری صنعتی نیز تیمهای شرکتکننده رقابت کردند و این بخش با حضور بیش از هفت تیم از سراسر کشور برگزار شد.