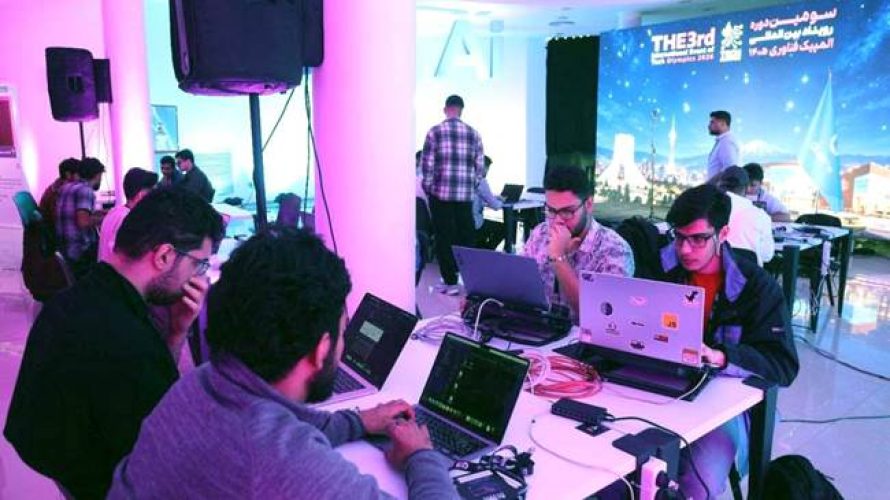
روز اول مسابقات المپیک امنیت سایبری با رقابت هکرهای کلاه سفید برگزار شد.
به گزارش عصر ارتباط، روز نخست مسابقات المپیک امنیت سایبری که با راهبری مرکز فرماندهی عملیات امنیت سایبری مرکز ملی فضای مجازی و به میزبانی پارک علم و فناوری پردیس برگزار می شود، با رقابت 15 تیم در Hardware CTF و رقابت 100 هکر در قالب 35 تیم در Bug Bounty برگزار شد.
در رقابت Hardware CTF اهداف در حوزه برد سخت افزاری و چالشهای مرتبط با آن طراحی شده که تیم ها به تفکیک این چالش ها را فتح کرده و کسب امتیاز کردند.
همچنین در رقابت Bug Bounty بیش از 12 سازمان با حدود 20 هدف، سامانه های خود را در اختیار هکرهای کلاه سفید قرار دادند تا مورد ارزیابی قرار گرفته و علاوه بر شناسایی راه های نفوذ، راهکارهای امن سازی آنها ارایه شود.
در پایان اولین روز از این دوره از رقابت ها، امتیازبندی انجام شده و در نهایت در آخرین روز جداول امتیازبندی کامل شده و تیم های برتر معرفی خواهند شد.
باگ بانتی ( Bug Bounty ) یا مسابقات کشف باگ، مسابقاتی هستند که در آن یک وبسایت، برنامه و حتی سخت افزار از طرف سازمان یا توسعهدهنده آنها، برای کشف باگهای امنیتی و راه های نفوذ، در اختیار هکرها قرار می گیرد.
در مسابقات CTF Hardware نیز متخصصان امنیتی بهجای حمله به سامانههای واقعی، در محیطی کنترلشده آسیبپذیریها را کشف و «پرچم» را تصاحب میکنند.
گفتنی است؛ رقابتهای تخصصی المپیک امنیت سایبری از امروز با راهبری مرکز فرماندهی عملیات امنیت سایبری مرکز ملی فضای مجازی و مشارکت سازمان پدافند غیرعامل، مرکز افتا، پلیس فتا و مرکز ماهر در پارک پردیس فناوری آغاز شده و تا روز چهارشنبه ادامه خواهد داشت.